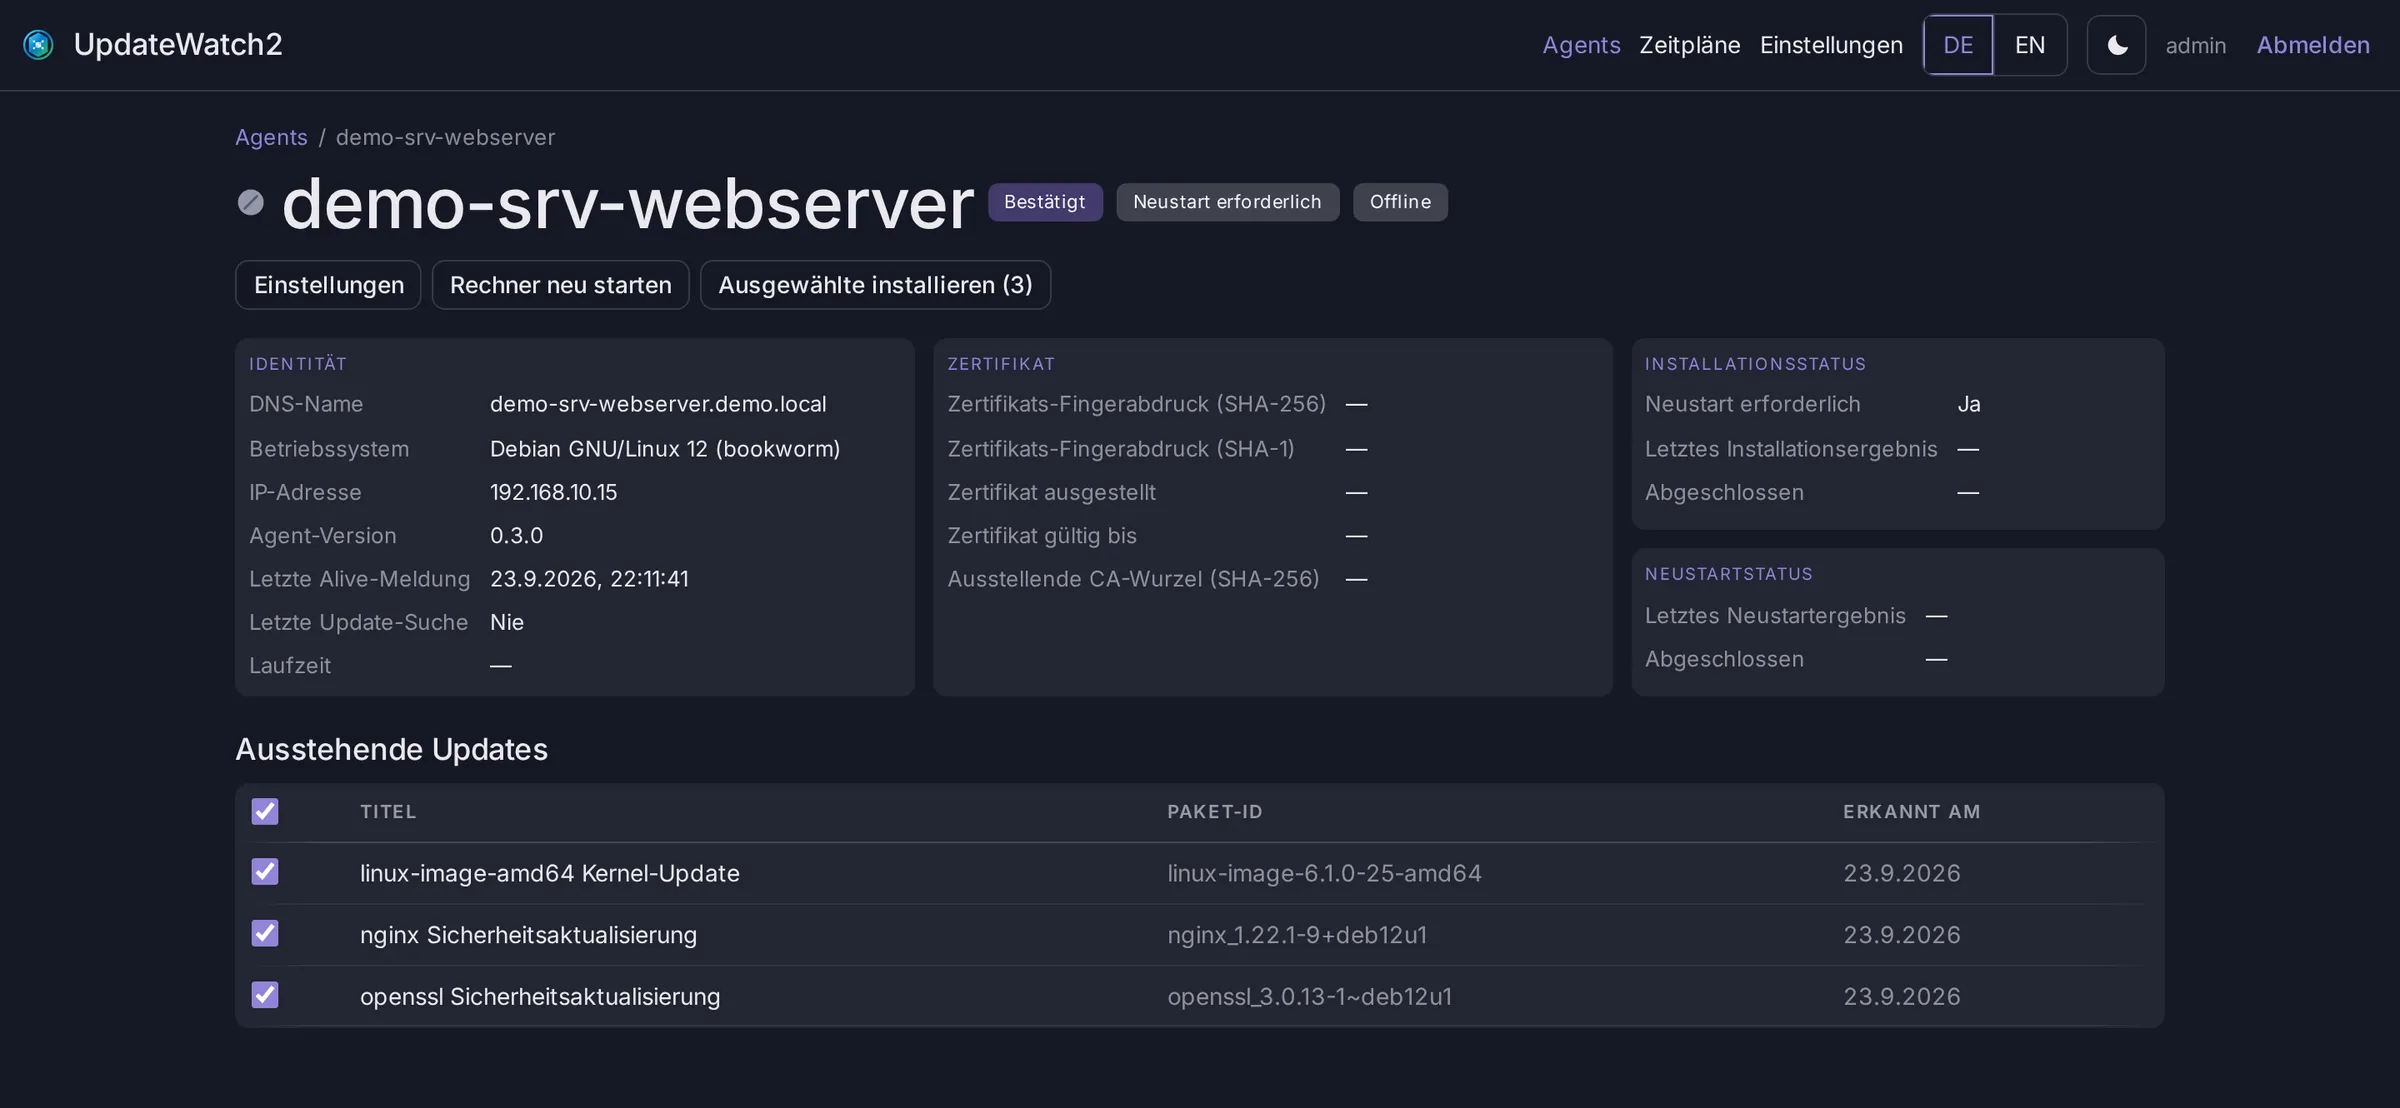
Jeder Rechner im Detail
Identität, Zertifikat, Installations- und Neustartstatus auf einen Blick. Offene Updates lassen sich einzeln abwählen, bevor du die Installation auslöst.
 Self-hosted · Open Source · Windows & Linux
UpdateWatch2 zeigt dir, welche Rechner welche Updates brauchen – und du entscheidest, wann installiert und wann neu gestartet wird. Ein einziger Docker-Container, Agents für Windows und Linux, abgesichert durch eine eigene Zertifizierungsstelle.
Von der ersten Registrierung bis zum geplanten Neustart – ohne Cloud-Abhängigkeit, ohne Abo.
Eigene interne CA, Client- und Server-Zertifikat bei jeder Anfrage. Neue Agents bleiben gesperrt, bis du sie freigibst.
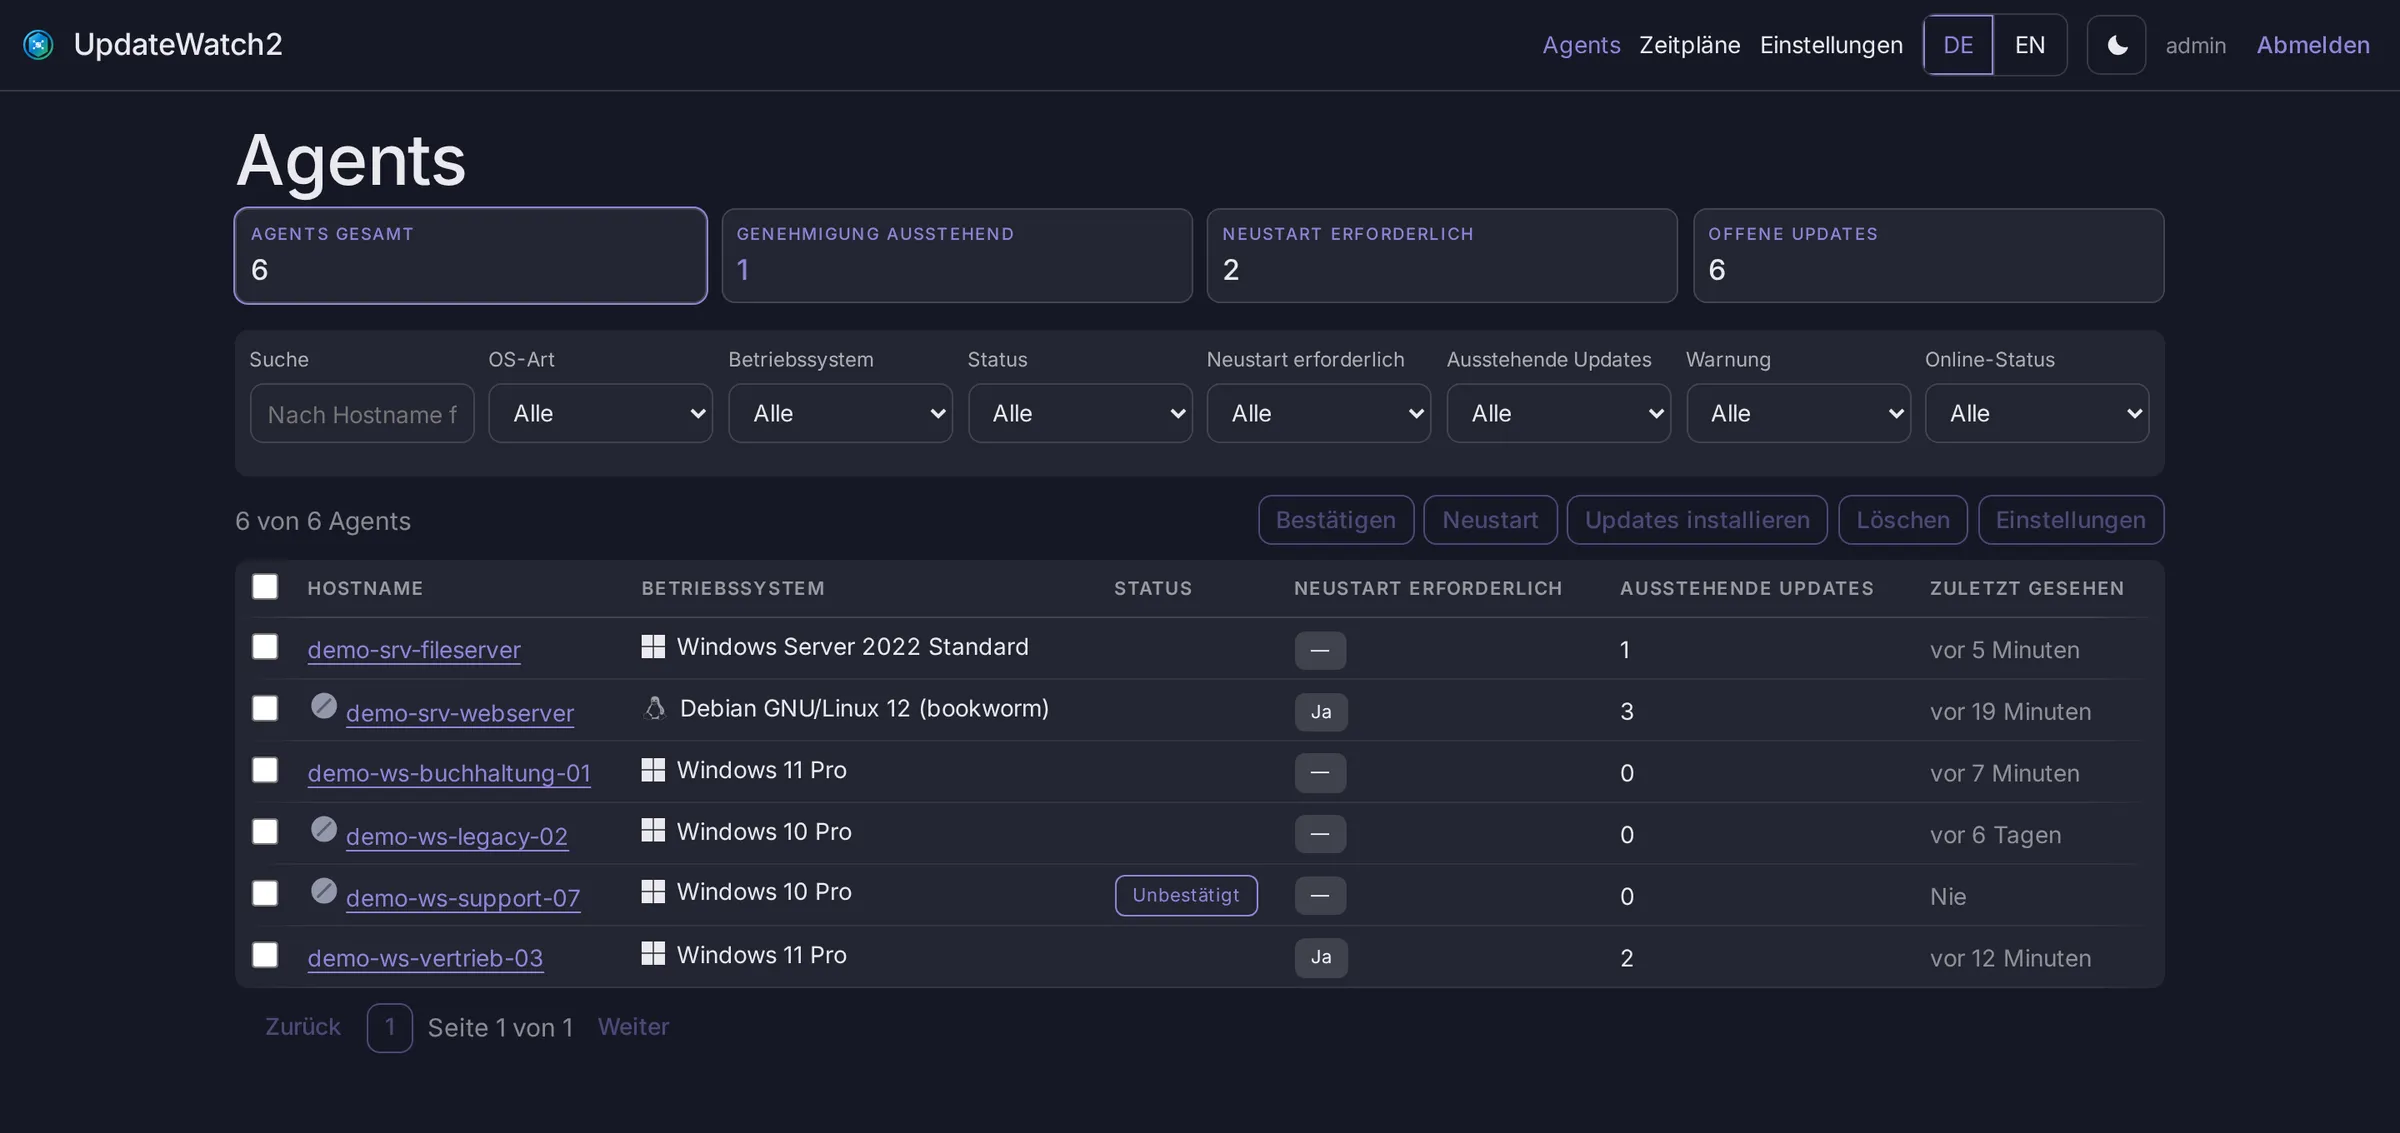
Alle Rechner mit Betriebssystem, Version, letzter Meldung und offenen Updates. Filtern, sortieren, mehrere auf einmal bearbeiten.
Alle oder nur ausgewählte Updates per Klick auslösen. Ein Neustart passiert nie automatisch – das entscheidest du separat.
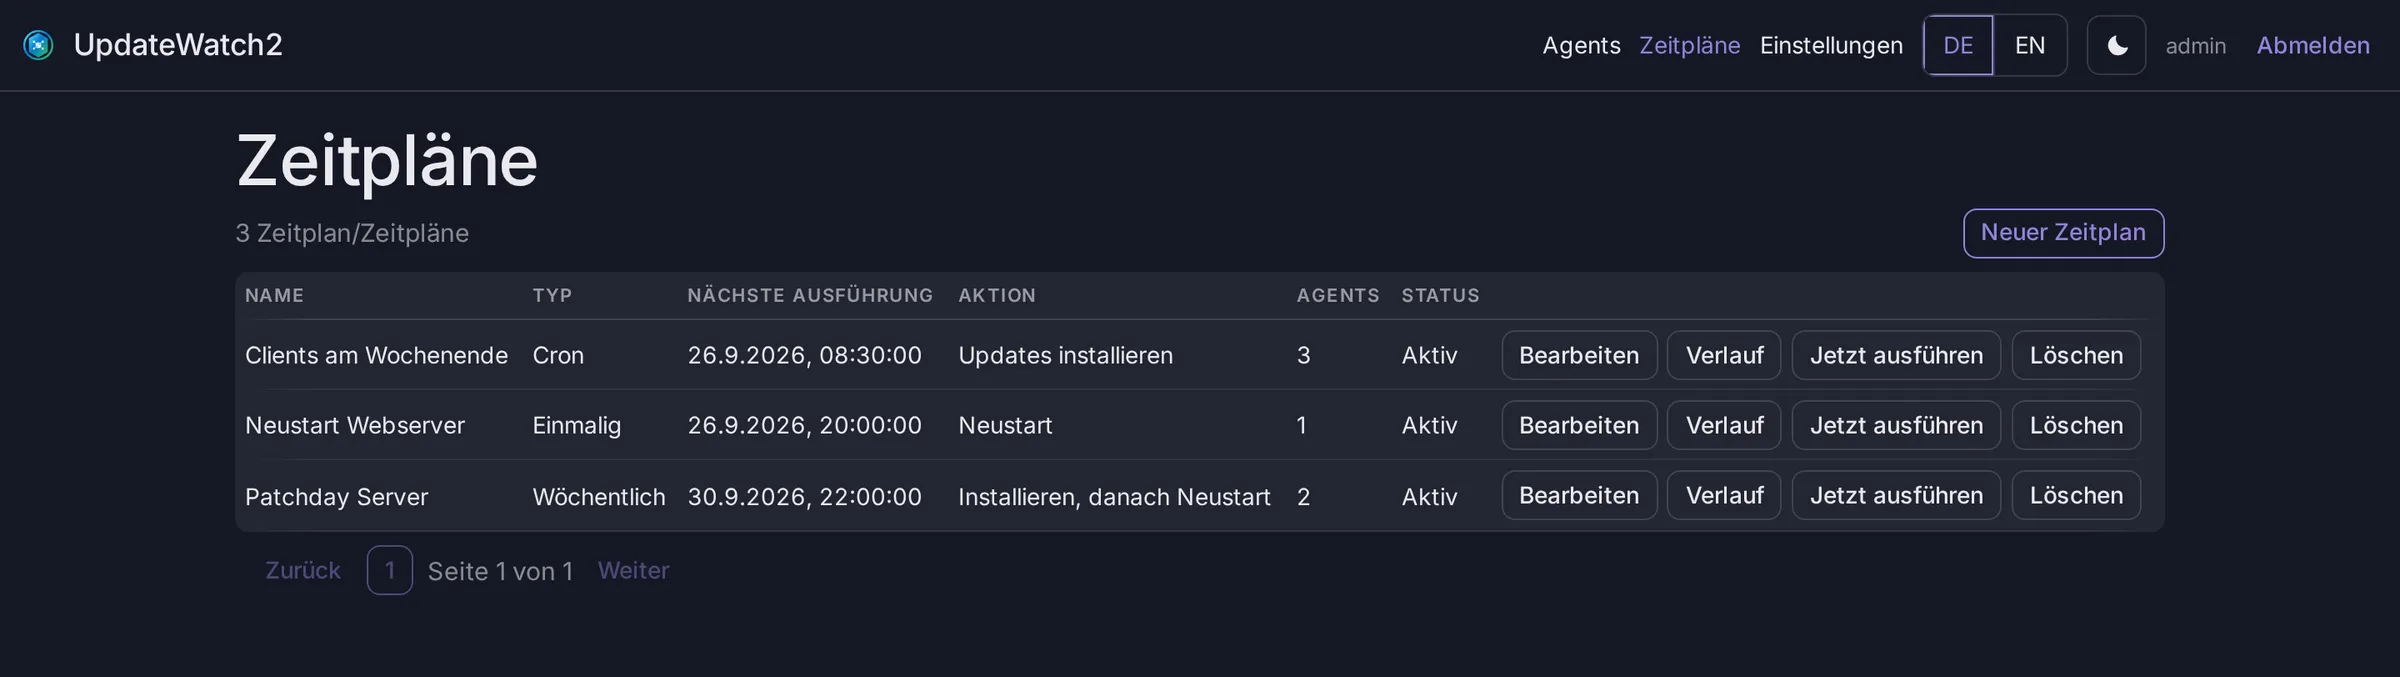
Zeitpläne einmalig, wöchentlich, alle N Tage oder per Cron – mit Deadline, Verlauf und Mail bei Fehlern.
Der Server lädt neue Agent-Versionen von GitHub und verteilt sie SHA-256-geprüft. Agents brauchen keinen Internetzugang.
Anmeldung mit lokalem Admin oder per LDAP gegen eine AD-Gruppe – mit Brute-Force-Schutz und vertrauenswürdigen IPs.
E-Mail, wenn zu viele Updates auflaufen oder zu viele Rechner betroffen sind – plus Warnung vor ablaufenden Zertifikaten.
Update-Filter, Audit-Log, Pagination, Log-Level: fast jede Einstellung greift sofort, ohne Neustart.
Die Oberfläche gibt es auf Deutsch und Englisch, hell und dunkel – und sie funktioniert bis aufs Smartphone.
Identität, Zertifikat, Installations- und Neustartstatus auf einen Blick. Offene Updates lassen sich einzeln abwählen, bevor du die Installation auslöst.
Lege Wartungsfenster für feste Rechnergruppen an: installieren, neu starten oder beides – optional nur, wenn ein Neustart wirklich nötig ist.
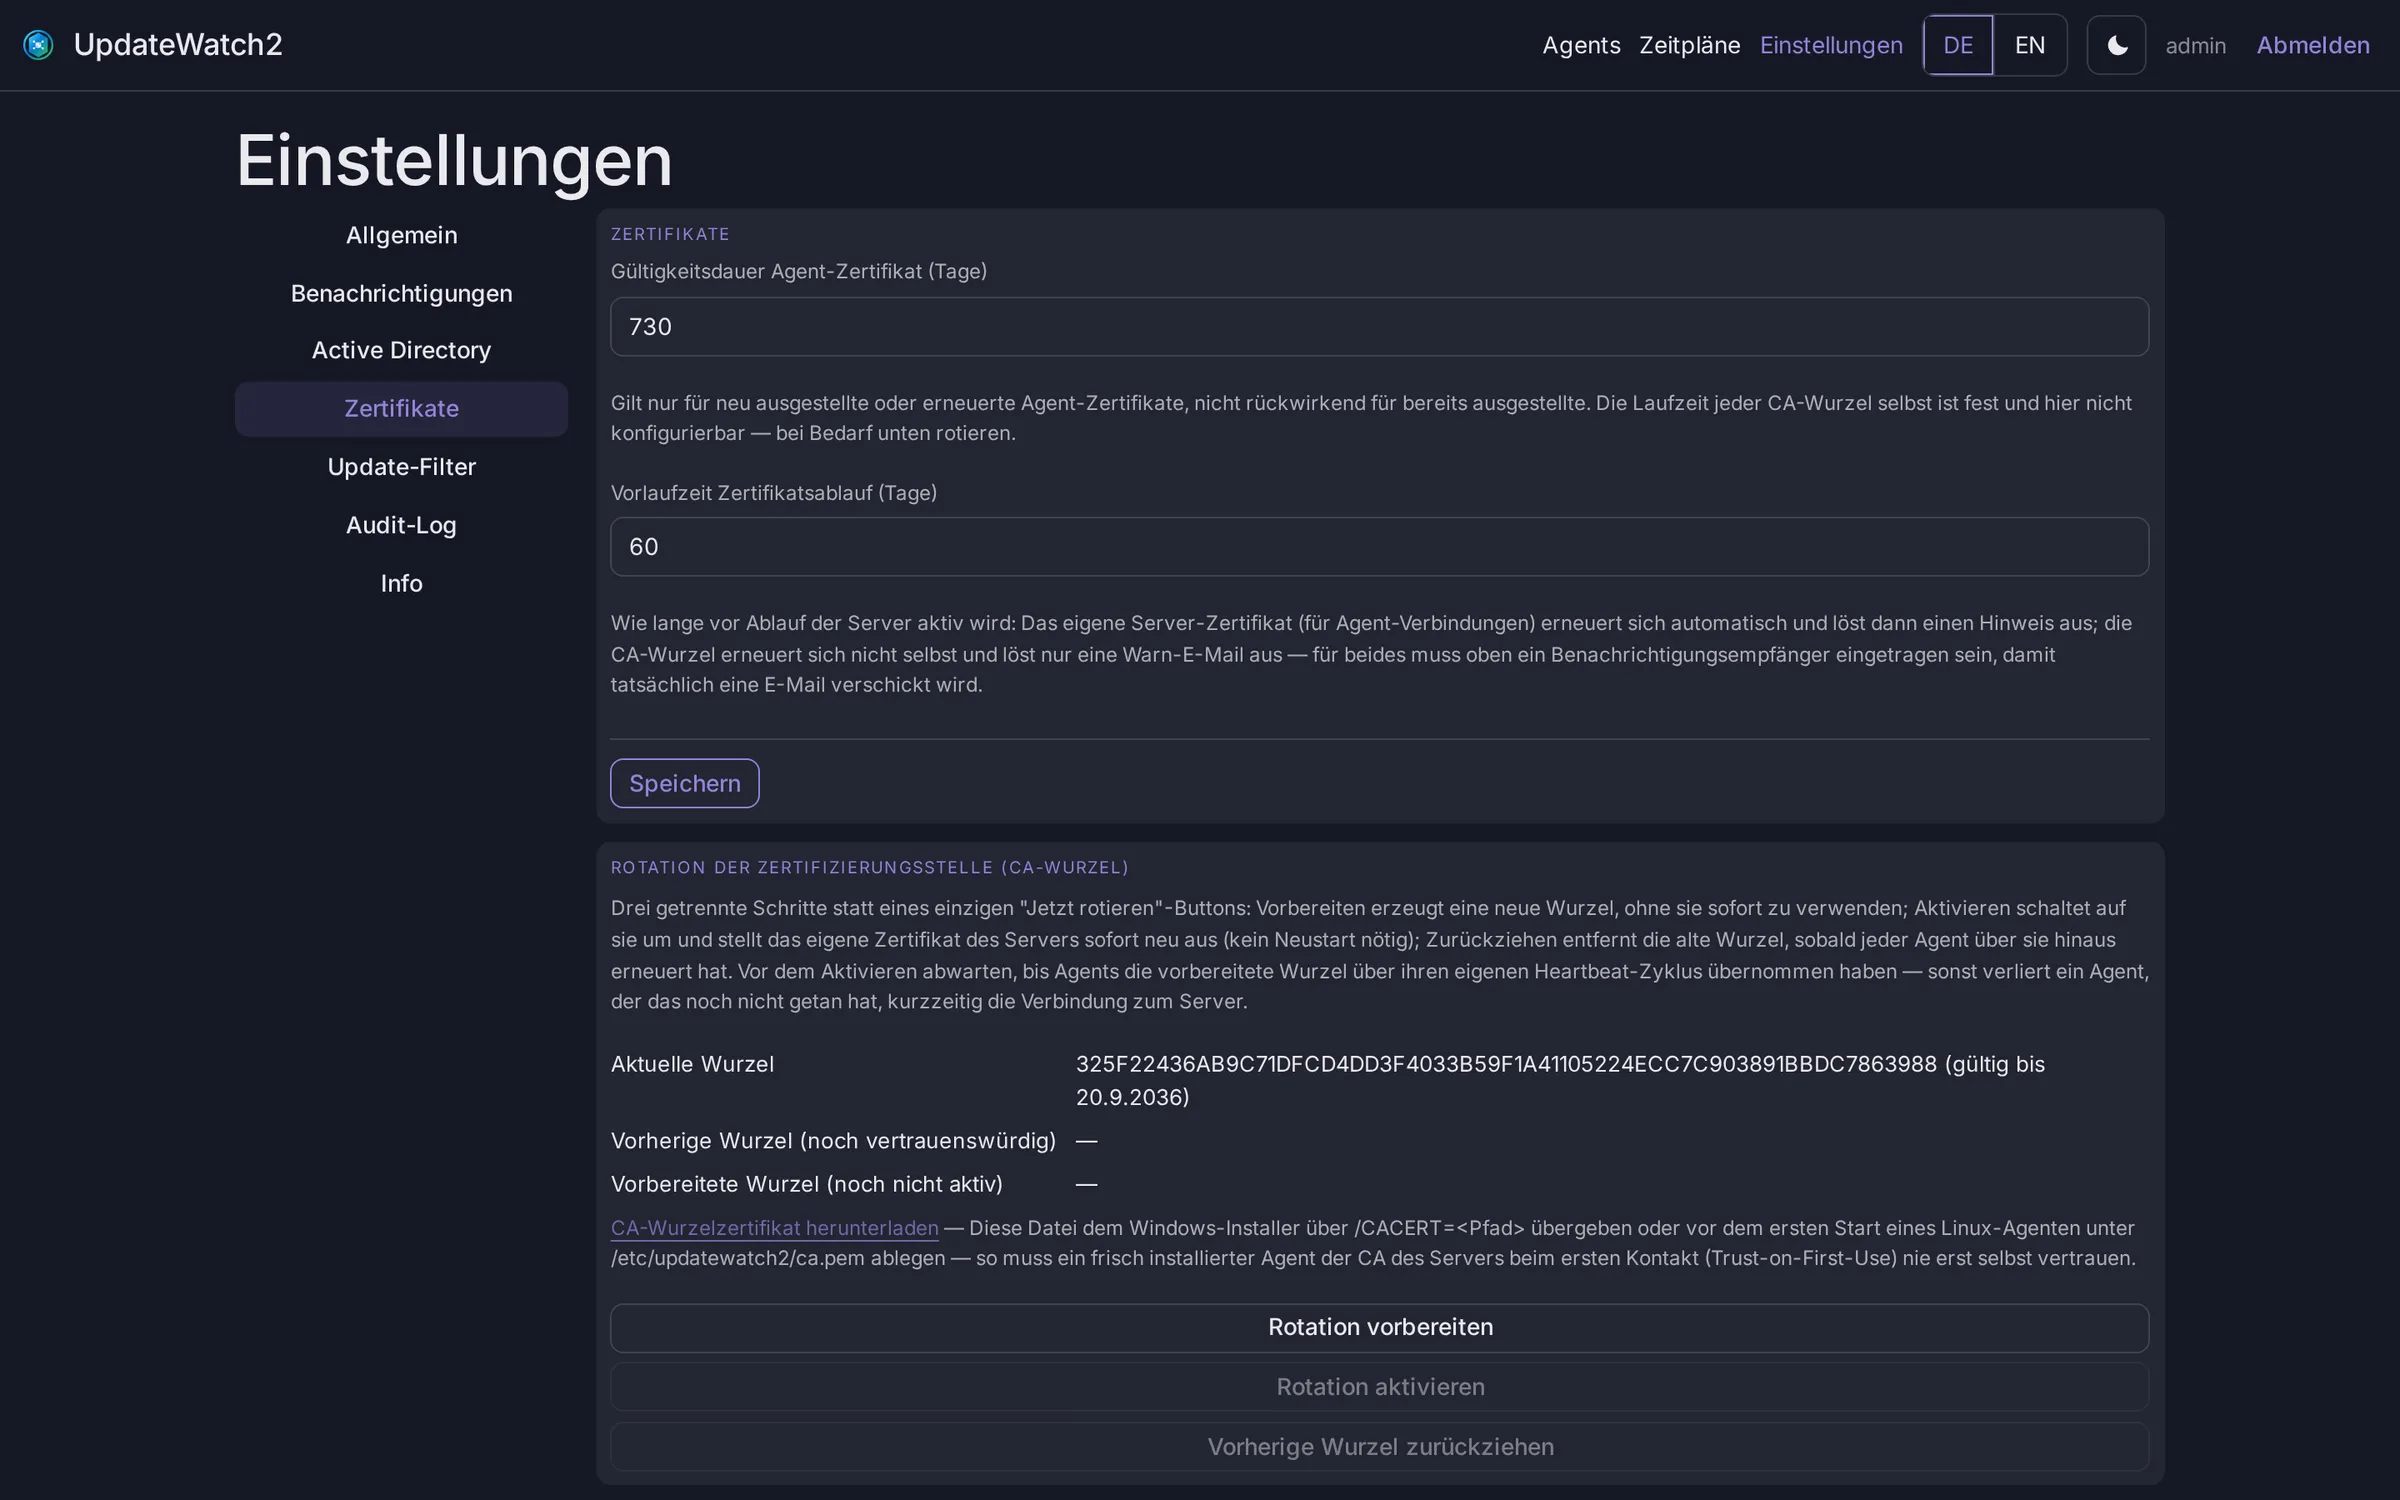
Laufzeiten festlegen, die CA-Wurzel in drei Schritten rotieren und sehen, welche Agents noch nachziehen müssen – ohne Verbindungsabbruch.
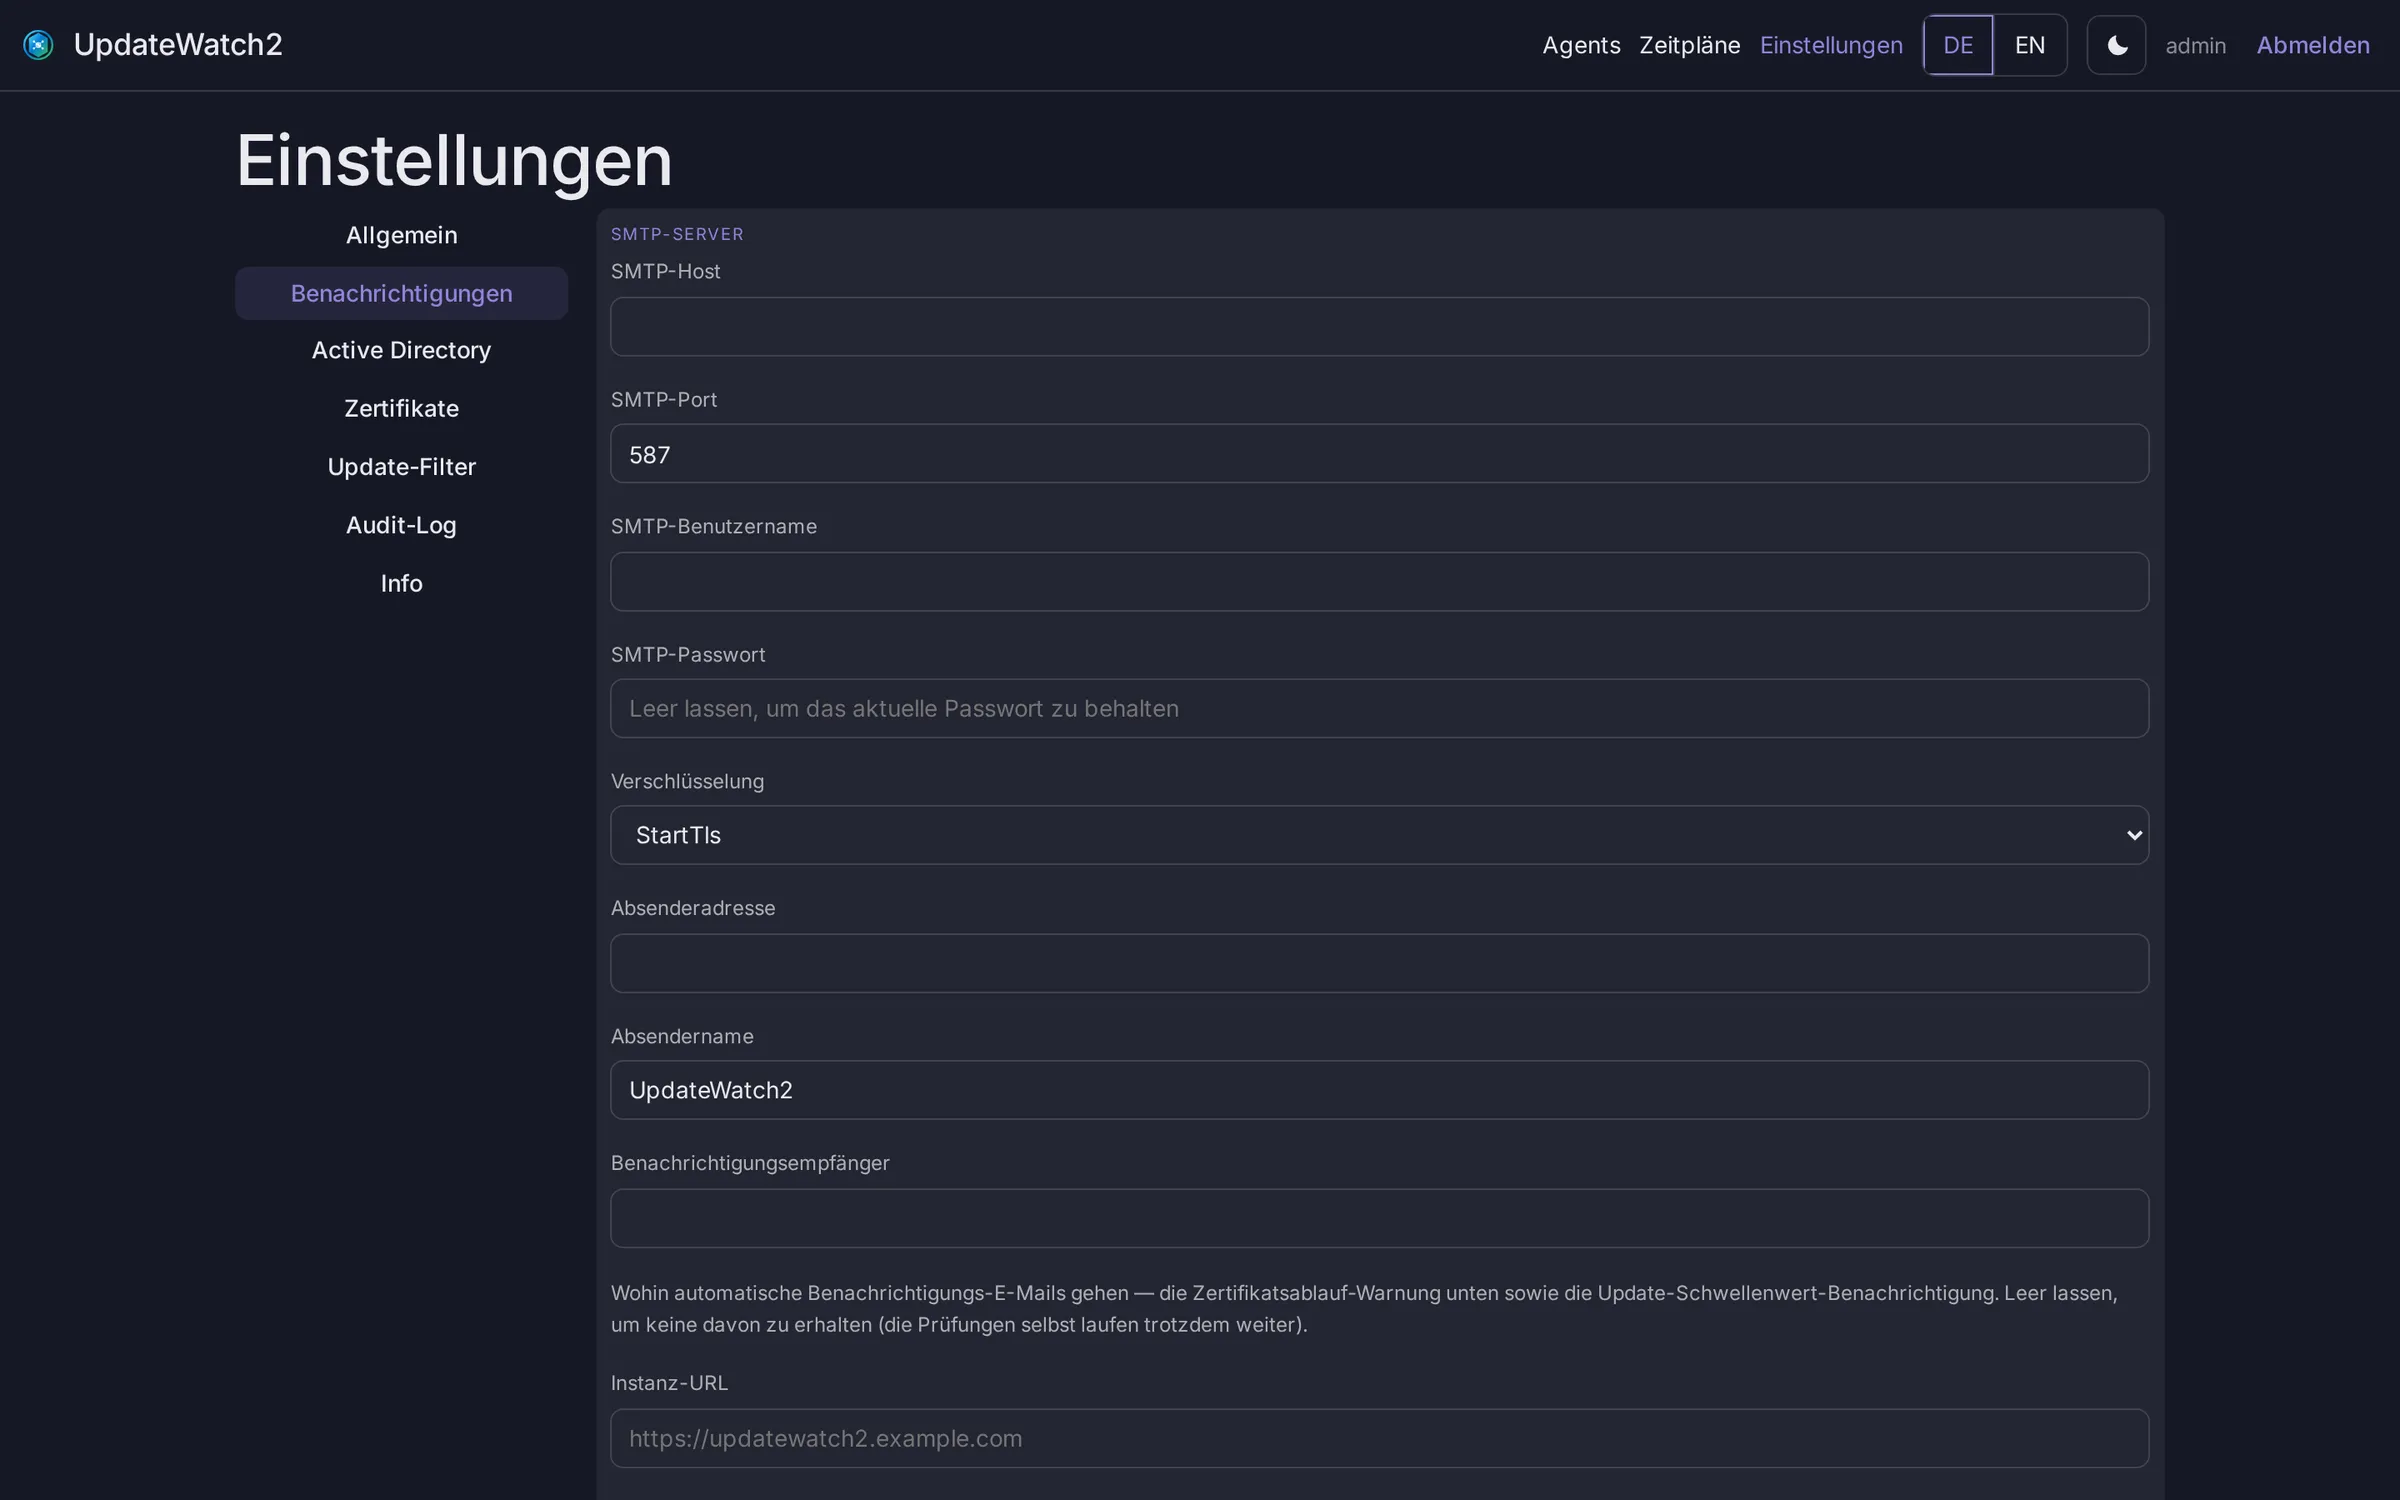
Schwellwerte für Updates pro Rechner und betroffene Rechner insgesamt, Testmail inklusive.
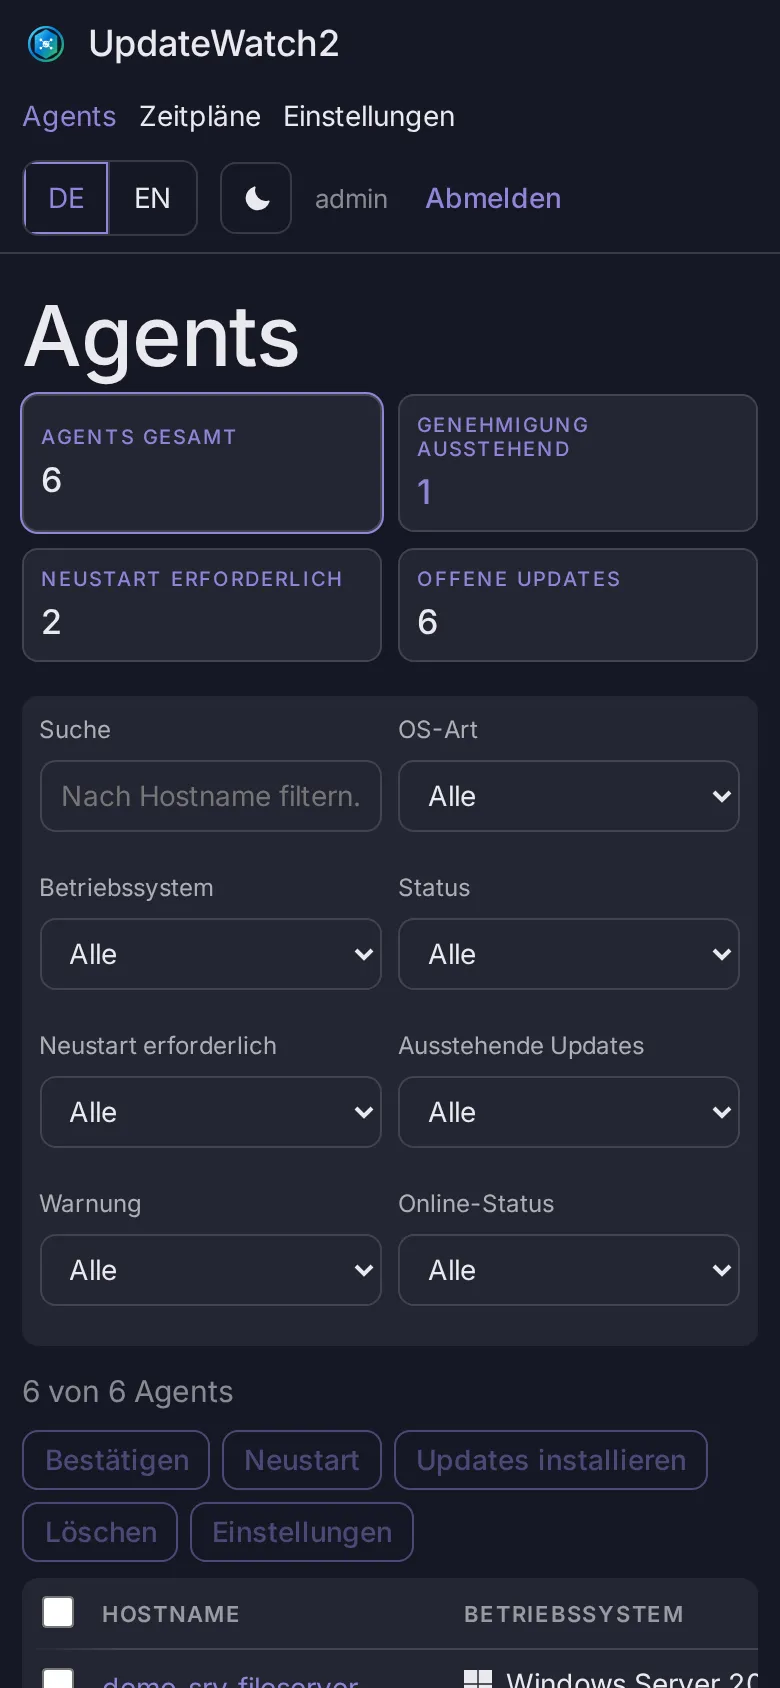
Die komplette Oberfläche ist responsiv – Freigeben, Installieren und Neustarten klappen auch vom Handy.
Jede Verbindung zwischen Agent und Server ist beidseitig per Zertifikat authentifiziert. Der Server bringt dafür seine eigene Zertifizierungsstelle mit.
Ein neuer Agent meldet sich an – und bleibt gesperrt.
Du bestätigst ihn einzeln oder gesammelt. Erst dann bekommt er sein Zertifikat.
Zertifikate erneuern sich vor Ablauf selbst. Verloren? Einfach neu ausstellen.
Die CA-Wurzel lässt sich mit Übergangsfenster austauschen – ohne Ausfall.
Docker-Image für linux/amd64 und linux/arm64 – vom Raspberry Pi bis zur Cloud-VM.
Windows-Dienst mit NSIS-Installer für x64 und ARM64, Updates über die Windows-Update-API.
systemd-Dienst als .deb und .rpm für amd64 und arm64, Updates über apt bzw. dnf.
Ein Befehl startet den Server. Das erste Admin-Passwort steht im Container-Log.
docker run -d \
  --name updatewatch2-server \
  -p 8795:8795 -p 8796:8796 \
  -e UPDATEWATCH2_SERVER_HOSTNAME=updatewatch2.example.com \
  -v uw2-data:/app/data \
  -v uw2-certs:/app/certs \
  -v uw2-agent-updates:/app/agent-updates \
  --restart unless-stopped \
ghcr.io/vulture20/updatewatch2-server:latestÖffne http://localhost:8795 und melde dich als admin an. Das Passwort zeigt dir docker logs updatewatch2-server.
Installer bzw. Pakete für Windows und Linux findest du in den Agent-Releases. Neue Agents gibst du anschließend in der Oberfläche frei.
Kostenlos, selbst gehostet, Open Source.